
给 NAS 划一个独立网段:家庭 VLAN 隔离的实用方案

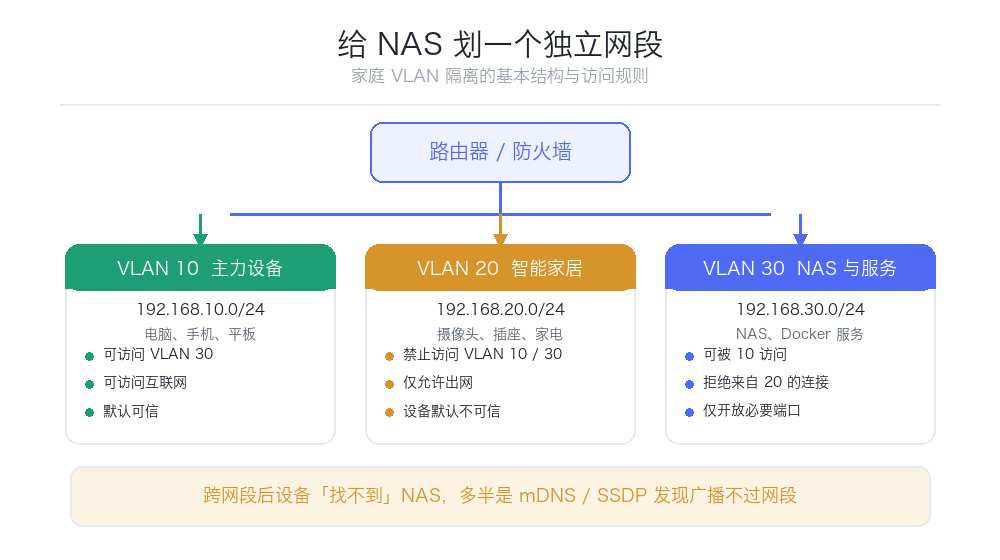
为什么要在家里做隔离
家庭网络里所有设备默认都在同一个二层网段,彼此可以直接通信。这在设备少的时候没问题,但当家里有了 NAS、几台手机电脑、十几个智能插座和摄像头之后,风险模型就变了。
最现实的威胁是横向传播。 智能家居设备固件更新不及时、密码是出厂默认值的情况非常普遍。一旦其中一个被攻破,它就处在同一网段里,可以直接扫描并尝试攻击你的 NAS——SMB 服务、SSH、Web 管理界面都是目标。勒索软件尤其擅长这种横向移动。
第二是广播风暴与干扰。 IoT 设备大量使用广播和组播做设备发现,设备多了会占用带宽,也会影响网络稳定性。
第三是访客。 朋友来家里连 Wi-Fi,你不希望他能访问到你的文件服务器。
VLAN 就是解决这些问题的标准手段:把一个物理网络在逻辑上切成几个互不相通的网段。
VLAN 的三个基本概念
VLAN ID(802.1Q 标签) — 一个 1–4094 的数字,用来标记一个数据帧属于哪个虚拟网络。家用场景用 10、20、30 这样的编号就够了。
Access 口 — 连接终端设备的端口,属于单一 VLAN,进出这个口的数据不带标签(设备本身不知道 VLAN 的存在)。
Trunk 口 — 连接交换机与交换机、交换机与路由器的端口,允许多个 VLAN 的数据通过,且带标签。
三层路由与防火墙规则 — VLAN 之间默认不通,要通信必须在路由器上做三层转发,并用防火墙规则控制谁能访问谁。这是整个方案的核心:分段只是手段,控制才是目的。
家庭典型划分方案
一个务实的四段划分:
| VLAN | 用途 | 设备 | 能否访问 NAS |
|---|---|---|---|
| 10 主网 | 信任设备 | 手机、电脑、NAS | ✅ 完全访问 |
| 20 智能家居 | IoT | 智能插座、灯泡、摄像头 | ⚠️ 仅特定端口(如 NVR 需要) |
| 30 访客 | 客人 | 访客手机 | ❌ 禁止 |
| 40 管理 | 网络设备 | 交换机、路由器管理界面 | — |
NAS 放在主网里,这是最常见的做法,配置简单,性能没有损失。
摄像头是个特殊情况。 如果你在 NAS 上跑 NVR(比如 Frigate 或 Surveillance Station),摄像头需要被 NAS 访问,但你不希望摄像头能反过来访问 NAS 的其他服务。正确做法是:摄像头放 IoT 网段,然后在防火墙上单向放行——允许主网(或 NAS 的 IP)访问 IoT 网段的摄像头 RTSP 端口,不允许反向建立连接。
需要什么设备
不是所有家用路由器都支持 VLAN。按支持程度分三档:
| 档位 | 设备 | 能力 |
|---|---|---|
| 入门 | 支持 VLAN 的家用路由器(部分华硕、小米、OpenWrt 固件的路由器) | 能做基本划分,规则灵活度有限 |
| 主流 | 软路由(OpenWrt / iKuai / RouterOS) | 完整控制,规则精细 |
| 进阶 | 可管理交换机 + 软路由 | 端口级划分,性能最好 |
最省钱的路线是刷 OpenWrt 的路由器,几百元就能获得企业级路由的大部分能力。如果不想折腾固件,需要确认你的路由器是否支持 802.1Q VLAN 和跨网段防火墙规则——这两条缺一不可,只支持 VLAN 不能配规则的路由器意义不大。
可管理交换机在家庭场景不是必需的,只有当你要把不同房间的物理端口划到不同 VLAN 时才需要。千兆八口可管理交换机的价格通常在两三百元。
跨网段之后,设备会”找不到”NAS
这是做 VLAN 时最容易踩的坑,几乎每个人都会遇到:分完段之后,手机上的 NAS App 搜不到设备了,电视里的 DLNA 服务器消失了。
原因是这些发现机制依赖广播或组播,而广播默认不跨 VLAN 传播。涉及的协议主要有:
- mDNS / Bonjour(
_smb._tcp等服务发现)— macOS、iOS 的设备发现靠它 - SSDP / UPnP — DLNA 媒体服务器发现靠它
- NetBIOS — Windows 的网络邻居
三种应对方式:
一是在路由器上开启 mDNS 反射/中继(mDNS Reflector / Avahi Reflector)。OpenWrt 上有现成的包,能把这些发现报文在指定 VLAN 之间转发。这是最常用的解法。
二是手动用 IP 访问。 直截了当,在 App 里手动填 NAS 的 IP 而不是依赖搜索。对固定设备(电脑、电视)很实用。
三是给 NAS 加一个 DNS 记录。 在内网 DNS 上给 NAS 起个名字,访问时直接输名字。
防火墙规则怎么配
核心原则是默认拒绝,按需放行。具体到你家网络:
1. 允许主网 → 任意(主网是信任区) 2. 允许主网 → IoT 的特定端口(如摄像头的 RTSP 554、ONVIF 端口) 3. 拒绝 IoT → 主网(这是最关键的一条) 4. 拒绝访客 → 所有内网网段,只允许访客 → WAN(上网) 5. 允许 IoT 和访客访问 DHCP/DNS(否则它们拿不到 IP、解析不了域名)
第 3 条是整个方案的价值所在。 智能灯泡不需要、也不应该能访问你的 NAS。
如果设备不支持 VLAN
不是所有人都有可管理设备。退而求其次的减损方案:
- 开访客 Wi-Fi。这是几乎所有家用路由器都有的功能,本质上就是一个隔离网段,成本为零。把 IoT 设备和访客都放进去。
- NAS 上启用防火墙,只允许内网特定 IP 段访问管理界面和 SMB。
- 关闭不必要的服务,尤其是 SSH 和 Web 管理界面对全网的暴露。
- 给 IoT 设备单独用一个便宜路由器做二级 NAT,物理隔离。
这些不如 VLAN 精细,但能挡住大部分风险。
实施建议
不要一次性把全家网络推倒重来。稳妥的顺序是:
1. 先在路由器上创建 VLAN,但只把 IoT 设备迁过去,其余不动 2. 验证 NAS 访问、媒体播放、App 连接都正常 3. 再配置防火墙规则,先放行后收紧 4. 最后把访客网络切进去
每一步都验证一遍,出问题能快速回滚。VLAN 配置错误最容易导致的后果是把自己锁在路由器外面——改之前记得确认管理界面的访问路径,或者保留一个物理口的 Access 配置。
