
飞牛 fnOS 权限、账号与安全加固:开放远程访问前必做的十件事

一句话结论
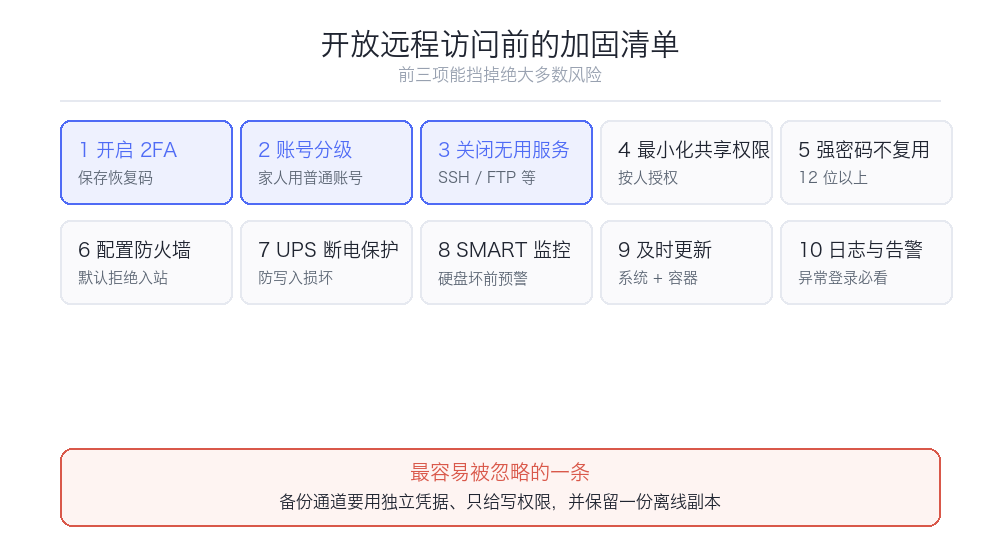
默认安装的 fnOS 适合局域网使用,不适合直接暴露在公网。 在你打开 FN Connect 或任何远程访问方式之前,先花三十分钟做完本文的加固清单。其中前三项(2FA、账号分级、关闭无用服务)能挡掉绝大多数风险。
为什么这件事值得单独写一篇
NAS 和电脑不一样:
- 它7×24 小时在线,永远在等待连接
- 它存着全家的照片、文档、备份,价值密度极高
- 它通常没人盯着看,被入侵了可能几个月都不知道
- 一旦中勒索,损失的是不可再生的数据
而家用 NAS 的用户往往没有运维背景,安全意识停留在”设个密码就行”。这就是为什么 NAS 是勒索软件的重点目标——投入产出比太高了。
加固清单:开放远程前必做的十件事
1. 开启 2FA 双因素认证
这是清单里最重要的一条,没有例外。
密码会泄露、会被撞库、会被钓鱼,但 2FA 让”知道密码”不足以登录。飞牛支持 2FA,在系统设置的安全选项里开启,用手机上的验证器 App(如 Google Authenticator、微软 Authenticator)扫码绑定。
一定要保存好恢复码。手机丢了、验证器没了,恢复码是唯一的后路。把它抄在纸上放在安全的地方,不要只存在手机里。
2. 账号分级:别让家人用管理员账号
默认的管理员账号权限是全能的:能改系统配置、能删存储池、能看所有人的文件。
正确的做法:
| 账号类型 | 用途 | 权限 |
|---|---|---|
| 管理员 | 系统配置、维护 | 全能,仅你自己用 |
| 普通用户 | 日常文件存取 | 只能访问授权的文件夹 |
| 访客 / 临时 | 外链分享 | 最小权限,带有效期 |
给家里每个人建独立账号。好处不只是安全:每个人的文件互不干扰,误操作的破坏范围也被限制在自己的目录里。
3. 关闭不用的服务和端口
每开一个服务就多一个攻击面。检查一下这些:
- SSH:不用就关。要用就改默认端口 + 禁用密码登录(改用密钥)
- FTP:能用 SFTP 就别用 FTP(明文传输)
- 各类测试用的端口映射:清理掉
- Docker 容器映射出来的端口:只留必要的
原则:默认关闭,需要时才开,用完就关。
4. 共享文件夹权限按最小化配置
创建共享文件夹时,逐个确认:
- 谁能读写?谁能只读?谁完全不能访问?
- 是否需要匿名访问?(基本不需要)
- 子文件夹权限是否继承了不该有的权限?
飞牛支持 ACL(访问控制列表),粒度比简单的读写权限更细。权限配置最容易出的问题是”图省事给所有人全部权限”——这个习惯在数据量小的时候无所谓,数据多了就是灾难。
5. 密码策略
- 管理员密码要长。12 位以上,混合大小写数字符号,不要用生日、手机号、常见词
- 每个账号不同密码
- 不要复用其他网站的密码(撞库攻击就是利用这一点)
- 有条件用密码管理器生成和保存
6. 防火墙
飞牛内置防火墙。配置思路:
- 默认拒绝入站
- 只放行必要的端口和你信任的来源 IP
- 如果只在局域网用,直接限制来源为内网网段
如果不确定怎么配,最保守的做法是只允许局域网访问,远程访问通过异地组网(如 Tailscale)这种”主动出栈”的方式,根本不需要开入站端口。
7. UPS 断电保护
飞牛支持 UPS。这个配置和”防黑客”无关,但和”防数据损坏”直接相关。
突然断电的后果:
- 正在写入的文件损坏
- 文件系统不一致(ext4 尤其怕这个)
- RAID 阵列状态异常
一台几百块的 UPS 能让你在断电时自动安全关机。飞牛在 2026 年的阵列保护技术里专门处理了”硬盘瞬间断电失联”的场景(内核接管读写请求,硬盘恢复后自动重新提交),但那是兜底,UPS 才是正解。
8. 硬盘健康检查
开启 SMART 监控,并定期查看。
硬盘不会突然死亡,它会先出现坏道、重映射扇区增加、读写错误率上升。SMART 告警是你能拿到的最早预警。
建议:
- 开启 SMART 定期检测(快速检测每周,完整检测每月)
- 配置告警通知(邮件或系统通知)
- 看到告警立刻准备换盘,不要拖延
9. 系统和容器保持更新
fnOS 迭代很快,安全修复跟着版本走。开启系统更新提醒,及时打上。
Docker 容器同样要更新——容器里的服务往往比系统本身更容易成为入口。老版本的 Jellyfin、老版本的各种 Web 应用,都可能存在已知漏洞。
注意:更新有风险,重要更新前先确认备份可用。
10. 日志和告警
配置系统通知,关注这几类事件:
| 事件 | 为什么重要 |
|---|---|
| 异常登录(异地 IP、陌生设备) | 账号可能已泄露 |
| 多次登录失败 | 有人在撞密码 |
| 硬盘 SMART 告警 | 硬盘快坏了 |
| 存储池容量告警 | 满了会导致写入失败 |
| 系统更新可用 | 安全修复 |
日志不被看就等于没记。至少每月扫一次登录日志,看看有没有异常。
如果你要开放到公网:额外四件事
前面十项是基础。如果确实要暴露在公网(比如有公网 IP 且配了端口转发),再加这四条:
1. 用 HTTPS,不用 HTTP。配好证书,明文传输等于把密码送给中间人。 2. 改默认端口。不改会被自动化扫描工具批量试探。 3. 限制来源 IP(如果访问来源是固定的,比如公司网络)。 4. 考虑 fail2ban 类的防爆破机制,连续失败自动封禁 IP。
一个容易被忽略的点:备份通道的安全
如果你的备份目标和 NAS 用同一套凭据,勒索场景下备份会被一起加密。
正确的做法:
- 备份账号使用独立凭据,权限最小化(只给写,不给删)
- 云端备份使用独立的服务账号
- 保留一份离线备份(拔下来的移动硬盘),这是唯一对勒索免疫的方案
这一点在备份那篇里也强调过,这里再提一次是因为它太重要了:在线的备份不是备份,离线的才是最后一道防线。
自查清单
开放远程访问前,逐条打勾:
- [ ] 2FA 已开启,恢复码已离线保存
- [ ] 家人使用独立普通账号,不用管理员
- [ ] 不用的服务和端口已关闭
- [ ] 共享文件夹权限按最小化配置
- [ ] 管理员密码长度足够,且未在其他地方复用
- [ ] 防火墙规则已配置(默认拒绝)
- [ ] UPS 已接入并配置自动关机
- [ ] SMART 监控已开启,告警已配置
- [ ] 系统和容器更新到最新
- [ ] 系统通知已配置,登录日志会定期查看
- [ ] 备份使用独立凭据,且有离线副本
最后
安全加固这件事的尴尬在于:做对了什么都不会发生,做错了可能很久才发现。所以很多人会跳过它。
但请这么想——你的 NAS 里大概率存着孩子从小到大的照片、全家人的证件扫描、多年积累的文档。这些东西丢了,多少钱都买不回来。花三十分钟做完这份清单,是你能为这些数据做的最划算的投资。

最后更新于 2026年10月4日