
FN Connect 与远程访问:飞牛的免费穿透到底能不能放心用

一句话结论
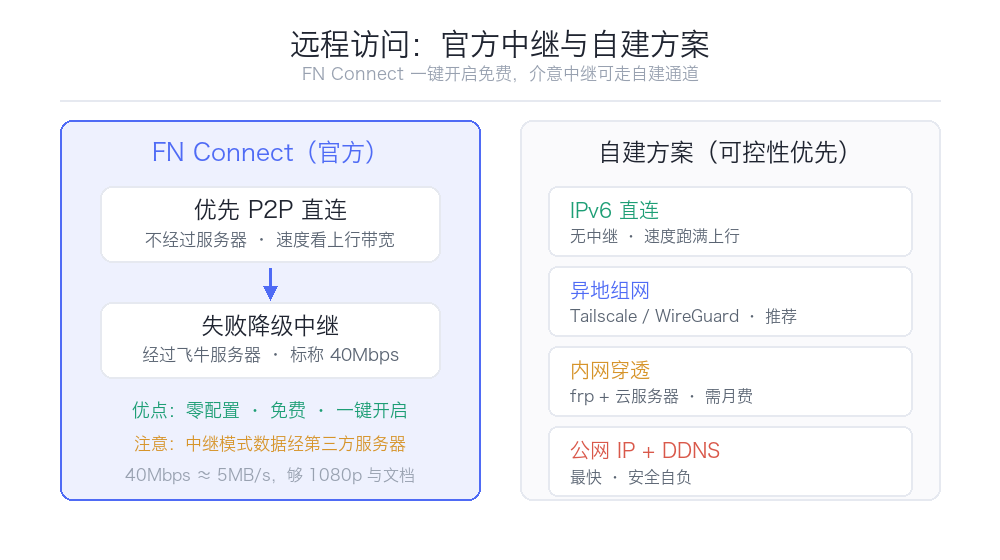
FN Connect 是目前家用 NAS 里最省心的远程访问方案:一键开启、免费、不用折腾路由器和 DDNS。它优先走 P2P 直连,直连不通才走官方中继。速度上新版本标称 40Mbps,够看 1080p 和传文件,看高码率 4K 会吃力。介意数据中继的用户,可以走自建穿透或异地组网。
FN Connect 是什么
一句话:飞牛提供的免费远程访问服务,官方说法是”无需复杂配置,一键开启,支持 P2P 连接”。
它的价值在于解决了家用 NAS 最大的一道门槛——没有公网 IP。
国内家庭宽带绝大多数没有公网 IPv4。没有公网 IP,你在外面就访问不到家里的 NAS。传统解决方案要么申请公网 IP(越来越难),要么做内网穿透(要自己搭服务器或买服务)。FN Connect 把这件事变成了一个开关。
技术上它是怎么做的:
- 优先尝试 P2P 直连(打洞成功的话,数据不经过中间服务器,速度取决于两端带宽)
- P2P 打洞失败时走 官方中继(数据经过飞牛的服务器)
这个”优先 P2P,失败降级中继”的模式,和大多数远程访问工具(TeamViewer、各类远控)是一个路子。
速度预期
官方在新版本中提到带宽可达 40Mbps。
换算成实际体验:
| 场景 | 40Mbps 够不够 |
|---|---|
| 浏览文件、下载文档 | 完全够 |
| 远程看 1080p 视频 | 够(1080p 一般 5-10 Mbps) |
| 远程看 4K 原盘 | 不够(4K 原盘动辄 50-100 Mbps) |
| 备份手机照片 | 够,就是慢一点 |
| 大文件传输 | 能用,大文件要有耐心 |
40Mbps 约等于 5MB/s 的理论下载速度。传 1GB 文件大约三分钟多。备份几十 GB 的照片库会是个漫长的过程,建议第一次备份在局域网内完成。
另外要注意:中继承诺的带宽和 P2P 直连的实际带宽是两回事。P2P 成功时速度取决于你家宽带的上传带宽——这一点常被忽略。很多家庭宽带下载 500M、上传只有 30-50M,那远程访问的速度上限就卡在上传带宽上,跟飞牛的服务没关系。
隐私:要客观看待
这是争议最大的部分,我尽量不偏不倚。
事实层面:
- P2P 直连成功时,数据不经过飞牛服务器
- 中继模式下,数据流经飞牛的服务器
- 官方定位是”免费、安全”
理性判断:
- 如果你的威胁模型是”担心数据被偷看”,那么中继模式确实存在理论上的暴露面。任何经过第三方服务器的数据都是如此,包括各类网盘和远程工具。
- 如果你只是远程看看文件、看看照片,风险是可控的。
- 如果涉及敏感数据,有几个降低风险的办法:
降低风险的做法:
1. 只分享必要的文件夹,不要整个存储池都暴露 2. 开启 2FA,账号层面加一道锁 3. 定期更换访问码 / 密码 4. 敏感数据走自建通道(下面讲) 5. 不开 FN Connect,改用自建方案
不想用官方中继:四条替代路线
按实施难度从低到高:
路线一:IPv6
如果你的宽带和手机网络都支持 IPv6(现在大部分都支持),这是最干净的方案——直连、无中继、速度跑满上行带宽。
做法:在路由器开启 IPv6,给 NAS 分配 IPv6 地址,配置好防火墙规则,然后用域名(DDNS 支持 IPv6)或直接地址访问。
难点:IPv6 地址会变,需要 DDNS;防火墙配置要小心。
路线二:内网穿透(frp 等)
买一台便宜的云服务器(有公网 IP),跑 frp 服务端,NAS 上跑 frp 客户端。
| 优点 | 缺点 |
|---|---|
| 完全自控,无第三方 | 要买服务器(月费几十元) |
| 带宽取决于云服务器 | 要维护,有学习成本 |
| 可跑任意协议 | 配置出错会暴露端口 |
这是”技术可控性”和”成本”的平衡点,适合有一定动手能力的用户。
路线三:异地组网(Tailscale / WireGuard 等)
把家里 NAS、你的手机、笔记本组成一个虚拟局域网。
| 优点 | 缺点 |
|---|---|
| 配置极其简单(尤其 Tailscale) | 依赖第三方服务(可自建) |
| 点对点加密 | 打洞失败时同样走中继 |
| 不用管路由器端口 | 免费版有设备数限制 |
这是我最推荐的替代方案。体验上接近 FN Connect 的便利,但数据是自己加密的点对点通道,心理负担小很多。
路线四:申请公网 IP + DDNS
向运营商申请公网 IPv4(部分地区还能申请到),配置 DDNS 和端口转发。
| 优点 | 缺点 |
|---|---|
| 速度最快,无中转 | 越来越难申请 |
| 完全自主 | 暴露端口,安全压力大 |
| 无月费 | 需要自己做好安全加固 |
如果能申请到,这是最理想的方案,但暴露在公网上意味着你要自己承担全部安全责任,没把握就别走这条路。
我的建议
按人群分:
| 你是谁 | 建议 |
|---|---|
| 只想远程看看文件、照片 | FN Connect 直接用,够省心 |
| 想远程看 4K 影视 | FN Connect 可能吃力;考虑 IPv6 或异地组网 |
| 有点动手能力,介意中继 | Tailscale 类异地组网 |
| 有公网 IP 且懂安全 | 公网 IP + DDNS + 严格防火墙 |
| 数据敏感 | 自建穿透或异地组网,别开官方中继 |
无论走哪条路,都要做的安全动作
1. 开 2FA 双因素认证。这一条没有例外。 2. 不要用弱密码。NAS 暴露在公网后,弱密码等于开门揖盗。 3. 关闭不用的服务和端口。每多开一个端口就多一份风险。 4. 定期看登录日志。有异常登录立刻处理。 5. 系统保持更新。fnOS 迭代快,安全修复跟着版本走。 6. 备份要独立于远程访问通道。别让”能远程访问”和”能删除数据”是同一把钥匙——勒索场景下这会很致命。
写在最后
FN Connect 是一个降低门槛的功能,它让”没有公网 IP”这件事不再成为玩 NAS 的障碍。对绝大多数家庭用户来说,它的便利性远大于那点理论风险。
真正需要警惕的不是中继本身,而是开了远程访问却没做安全加固。弱密码 + 不开 2FA + 暴露全部共享文件夹,这三件事凑齐,不管你用哪种远程方案都会出事。

最后更新于 2026年10月4日