
QuickConnect、DDNS 还是 Tailscale:群晖远程访问五条路怎么选

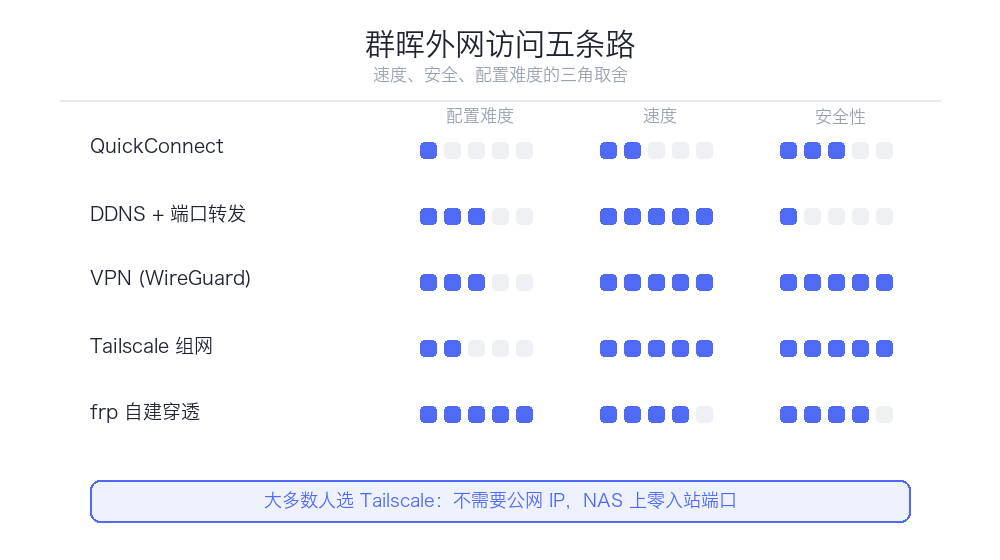
五条路,一张表先看全貌
| 方案 | 配置难度 | 速度 | 安全性 | 前置条件 | 适合谁 |
|---|---|---|---|---|---|
| QuickConnect | 极低 | 依赖中继,一般 | 中(流量过群晖服务器) | 无 | 完全不想折腾 |
| DDNS + 端口转发 | 中 | 跑满带宽 | 低(暴露端口,需额外加固) | 公网 IP | 追求速度且懂加固 |
| VPN(WireGuard/L2TP) | 中 | 跑满 | 高 | 公网 IP 或配合组网 | 重视安全的主力方案 |
| Tailscale / ZeroTier | 低 | 接近跑满 | 高 | 无公网 IP 也能用 | 大多数人的最优解 |
| 内网穿透(frp 等) | 高 | 取决于 VPS | 中 | 一台有公网 IP 的 VPS | 有现成服务器的技术用户 |
先说结论:如果你只能选一个,选 Tailscale(或同类组网工具)。
下面逐条讲为什么。
QuickConnect:零配置,但有代价
QuickConnect 是群晖官方提供的”起个英文名就能外网访问”的方案。注册一个 QuickConnect ID(比如 xxx.myds.me 那种形式),勾选要暴露的服务,手机 App 里输 ID 就能连。
优点:
- 真的零配置,不用懂路由器、端口、DDNS
- 没有公网 IP 也能用
- 官方维护,稳定性不错
代价要说清楚:
| 问题 | 说明 |
|---|---|
| 流量走群晖中继 | 没有 P2P 打洞成功时,数据从群晖的服务器过,速度受限于中继带宽和拥挤程度 |
| 隐私争议 | 理论上中继服务器能看到你的连接元数据(虽然看不到加密内容) |
| 安全面 | 一旦 ID 泄露且密码弱,等于把入口暴露给全网扫描 |
| 功能受限 | 部分套件不支持通过 QuickConnect 访问 |
使用建议:
- 可以开,但别用它作为唯一入口
- 配合 Secure SignIn / 双因素认证(强制)
- 强密码 + 自动封锁必须开
- 重要服务不要通过 QuickConnect 暴露
很多用户踩过的坑是:开了 QuickConnect 后以为”反正要账号密码”,结果 NAS 长期被扫描尝试登录,日志里几十万条失败记录。
DDNS + 端口转发:最快,也最危险
这是传统方案:路由器把特定端口转发到 NAS,然后用 DDNS 把动态获取的公网 IP 绑定到域名。
优点是明显的高速:直连,能跑满你家上行带宽。
缺点同样明显:
1. 需要公网 IP。现在运营商给家宽公网 IPv4 越来越难,很多时候要打电话申请,有些地区根本拿不到 2. 暴露端口等于被全网扫描。5000/5001 是众所周知的服务端口,扫描器一搜一个准 3. 所有防护责任在你自己身上
如果必须用,至少做完这些加固
| 加固项 | 说明 |
|---|---|
| 改掉默认端口 | 5000/5001 改成高位随机端口,能挡掉绝大部分自动化扫描 |
| 启用 HTTPS + HSTS | Let’s Encrypt 证书免费,群晖界面里一键申请 |
| 双因素认证 | 所有有管理权限的账号强制开启 |
| 自动封锁 | 连续失败 N 次锁定 IP,群晖控制面板里配 |
| 防火墙 | 按 IP 段限制,比如只允许国内 IP 访问 |
| 禁用默认账号 | admin 账号必须停用,另建管理员账号 |
| 不要开 SSH、Telnet 到公网 | 这条是硬红线 |
| 定期看日志中心 | 有没有异常登录,一眼能看到 |
一个务实的判断:如果你没有把握把上面八条都做对就不要用端口转发。这不是技术问题,是概率问题——被扫到只是时间问题。
VPN:最正统的方案
群晖内置 VPN Server 套件,支持 WireGuard、L2TP/IPSec、OpenVPN、PPTP(已不安全,别用)。
WireGuard 是当下的首选:轻量、握手快、移动端体验好(可以在移动网络切换时自动重连)。
工作方式:外网设备先连进家里网络,然后像在家一样访问 NAS。
优点:
- 只需暴露一个 VPN 端口(比暴露一堆服务端口强太多)
- 所有流量加密
- 不依赖第三方中继效率高
- 手机 App 系统级支持
缺点:
- 需要公网 IP(或者得配内网穿透)
- 客户端要装软件,家人朋友分享麻烦
- 配置对新手偏难
Tailscale / ZeroTier:大多数人的最优解
这是最近几年体验最好的方案,值得重点讲。
Tailscale 基于 WireGuard,但它解决了一个核心难题:不需要公网 IP,也不需要配置端口转发,通过 NAT 打洞 + 中继降级的方式把设备组到一个虚拟局域网里。
实际体验:
- 装一个客户端(群晖有官方套件包,手机装 App),登录同一账号
- 几秒钟后,所有设备获得一组虚拟 IP(100.x.x.x 段)
- 手机在星巴克打开 DS file,输
100.x.x.x:5000就像在家一样 - 打洞成功时速度接近满带宽;彻底失败才走官方 DERP 中继(此时较慢)
为什么它适合大多数人:
| 维度 | 表现 |
|---|---|
| 安全性 | 极高,NAS 上不需要开任何入站端口 |
| 速度 | 打洞成功即直连,跑满上行 |
| 配置 | 比端口转发简单得多 |
| 家庭共享 | 可以邀请账号加入网络,也能给手机 App 直接访问 |
| 费用 | 个人使用免费额度完全够(20 台设备以内) |
它的短板也说清楚:
- 每台设备都要装客户端(给爸妈分享照片略麻烦)
- 打洞失败时走中继,速度受影响(国内网络环境下偶尔发生)
- 依赖第三方服务(虽密钥是自持的,但协调服务器在外部)
- 需要对”虚拟局域网”这个概念有基本了解
国内环境备注:Tailscale 在国内部分地区可能连接协调服务器较慢。同类替代可以看 ZeroTier、以及国内的组网方案(如星空组网、花生壳内网版、蒲公英等),各有各的带宽和免费额度策略。选择时看清楚:好的方案应该让每台设备直连,而不是所有流量绕厂商中转。
frp / 自建穿透:给有服务器的人
如果你已经有一台带公网 IP 的 VPS(哪怕是最便宜的),frp 是成本最低的高质量方案。
结构很简单:VPS 上跑 frps,NAS 上跑 frpc,把 NAS 的服务映射到 VPS 的某个端口。因为 VPS 有公网 IP,”访问 VPS”就等于”访问 NAS”。
优点:完全自控,速度取决于 VPS 带宽,隐私最好。 缺点:要维护,要懂配置,VPS 本身有成本和续费问题。
适合本来就在折腾服务器的网友。
按人群给结论
| 你是谁 | 推荐方案 | 理由 |
|---|---|---|
| 只要能偶尔看看文件,不想折腾 | QuickConnect + 双因素 | 够用,但要补齐安全设置 |
| 家庭主力使用,在意速度和安全 | Tailscale(或同类组网) | 不需公网 IP,体验和安全都最好 |
| 有公网 IP,愿意花时间加固 | WireGuard VPN | 最正统,最可控 |
| 要给很多外部同事访问 | DDNS + 反向代理 + HTTPS + 强加固 | 但建议交给懂的人做 |
| 已有 VPS | frp 自建穿透 | 边际成本最低 |
无论选哪条,这几件事必须做
外网访问这扇门一旦打开,风险等级完全变了。至少:
1. 所有账号启用双因素认证(群晖的 Secure SignIn 或 TOTP) 2. 停用默认 admin 账号,另建不易猜测的管理员用户名 3. 开启自动封锁,设成 5 次失败锁定 30 分钟之类 4. 启用 HTTPS,并且强制 DSM 重定向到 HTTPS 5. SSH / Telnet 绝对不对公网开放 6. 定期检查日志中心的登录记录 7. DSM 保持更新,安全补丁及时打(近年 telnetd 相关 CVE 修复了好几轮) 8. 重要数据异地备份——这是最后一道底线
最后一句要记住:把 NAS 暴露到公网的瞬间,它就从”家里的硬盘”变成了”互联网上的一台服务器”。用对待服务器的标准对待它,才不会出事。
