
在 NAS 上自建私有网盘:Nextcloud、Seafile 与轻量方案怎么选

先问自己要什么
“自建网盘”这个需求底下其实藏着三种完全不同的诉求,选错方案会非常痛苦:
| 诉求 | 典型场景 | 推荐方案 |
|---|---|---|
| 文件同步备份(像 Dropbox) | 多设备同步工作文档 | Seafile |
| 全套办公协作(文档、日历、联系人) | 替代 Google Workspace | Nextcloud |
| 只是想远程访问 NAS 文件 | 在外面看看家里的文件 | File Browser / 系统自带 |
| 聚合多个网盘统一入口 | 阿里云盘 + 百度网盘一起管 | Alist |
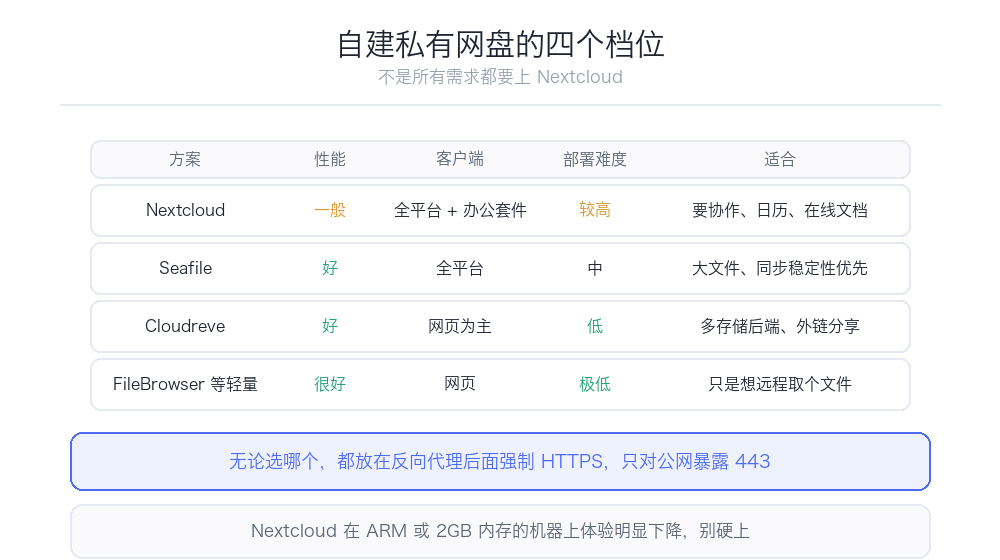
很多人上来就装 Nextcloud,结果只需要第三项。 Nextcloud 是全家桶,功能多但重,如果你只是想在外面访问文件,它带来的复杂度和资源开销是浪费。
方案对比
| 方案 | 技术栈 | 内存占用 | 优势 | 劣势 |
|---|---|---|---|---|
| Nextcloud | PHP + MySQL | 500MB–2GB | 功能最全,插件生态庞大 | 慢、配置复杂、升级易出问题 |
| Seafile | C 后端 + Python | 200–500MB | 同步性能极好,稳定 | 界面朴素,协作功能少 |
| File Browser | Go 单文件 | 50MB 以下 | 极轻,秒部署 | 只是文件管理器,无同步 |
| Alist | Go | 100MB 以下 | 聚合 20+ 网盘 | 不是自建存储,是挂载中转 |
Seafile:同步性能最好的选择
Seafile 的核心设计是块级增量同步——文件被切分成块,修改时只传变化的块。这让它在同步大文件和频繁修改的文件时,效率远高于基于文件整体传输的方案。
典型部署(Docker Compose 需要两个容器):
seafile-server(主服务)- 数据库(MySQL/MariaDB 或内置 SQLite)
- 可选 Memcached 提升性能
端口:Seafile 服务 8082(旧版)/ 8000,Web 界面通过反代暴露。
适合的场景:
- 多台电脑同步工作目录
- 需要版本历史和文件恢复
- 对同步速度有要求(频繁改动的大文件,如设计稿、虚拟机镜像)
不适合的场景:
- 想要在线编辑文档、共享日历(这些要 Nextcloud)
- 想要丰富的插件生态
Nextcloud:功能最全但要有心理准备
Nextcloud 是自建网盘里生态最大的一个。除了文件同步,它还有:
- 在线办公(Nextcloud Office / Collabora)
- 日历、联系人(CalDAV/CardDAV)
- 照片管理(Memories)
- 笔记、看板、表单等大量插件
- 文件共享与外部协作
代价也很明确:
- PHP 应用,性能天花板低。在低端 NAS 上打开目录会有明显的等待
- 资源占用高,2GB 内存的机器跑起来会比较吃力
- 升级过程偶尔会出问题,需要手动执行
occ命令修复 - 默认配置下需要进行大量优化(PHP OPcache、缓存、cron 改为系统 cron 而非 Ajax)
给低端设备的建议:如果 NAS 内存小于 4GB、CPU 是 J4125/N100 这个级别,谨慎上 Nextcloud。它在树莓派级别设备上能跑,但体验不会好。
Nextcloud AIO(All-in-One)是官方的 Docker 一键部署方案,把数据库、缓存、办公套件、备份都打包好了。对新手比手工部署友好得多,如果你的目标是”快速用上完整功能”,AIO 是更省时间的路径。
File Browser:别小看它
这是很多人真正需要的方案。它是一个 Go 写的单文件 Web 文件管理器:
- 二进制文件几十 MB,内存占用几十 MB
- 部署就是下载、配置、运行三步
- 支持上传下载、在线预览图片视频文本、多用户、分享链接
它不提供同步客户端——没有桌面同步、没有手机自动上传。但如果你的需求是”在手机上看看 NAS 里的文件、下载一个文档、上传几张照片”,它比 Nextcloud 轻太多了。
端口默认 8080。
部署后必须做的事:反向代理与 HTTPS
无论选哪个方案,都不应该把服务的 HTTP 端口直接暴露到公网。正确姿势是用反向代理:
方案一:反向代理 + 域名 + 证书
用 Nginx Proxy Manager(图形界面,适合新手)或 Caddy(配置极简,自动申请证书)做反代,申请 Let’s Encrypt 证书,通过域名访问。
Caddy 的配置简洁到离谱:
cloud.example.com {
    reverse_proxy localhost:8080
}
它会自动申请和续期 HTTPS 证书。
方案二:Tailscale / VPN
更安全的做法是不暴露任何公网端口,用 Tailscale 组网,设备装了客户端就能访问内网服务。这是目前最推荐的远程访问方式——零入站端口,安全性最高,配置比反代还简单。
方案三:Cloudflare Tunnel
也是零入站端口的方案,通过 Cloudflare 的隧道把内网服务暴露出去。适合没有固定 IP 又想用域名访问的场景。
性能与存储规划
数据库位置:Nextcloud 和 Seafile 都依赖数据库。数据库是小文件随机读写,放在机械盘上会明显拖慢整个系统。建议把数据库放在 SSD 上,这是投入产出比最高的优化。
数据目录:用户文件可以放机械盘。如果用外部存储挂载 NAS 已有目录,注意权限配置。
备份:自建网盘的备份要包含两部分——文件数据和数据库。只备份文件而丢了数据库,等于丢了索引和元数据,恢复起来非常麻烦。
内存建议:
| 方案 | 最低内存 | 舒适内存 |
|---|---|---|
| File Browser | 512MB | 1GB |
| Seafile | 1GB | 2GB |
| Nextcloud | 2GB | 4GB+ |
一个务实的建议
不要一上来就追求”替代所有云服务”。自建网盘的维护成本是持续存在的——升级、备份、证书续期、故障排查。
推荐路径:
1. 先用系统自带的文件访问(群晖 Drive、威联通、绿联/极空间的手机 App)+ Tailscale,零部署成本 2. 如果不够用,上 File Browser 或 Seafile 3. 确实需要完整办公协作生态,再上 Nextcloud
大多数人在第 1 步就够用了。
